已添加
登录/注册
稿定 AI 图片作品
阿坤剪辑
2026.08.22
编辑
阿坤剪辑
生成一张“全链路数据安全技术全景图”信息图,浅蓝色渐变背景(底色#E6F2FF),画布比例16:8,顶部通栏居中大标题“全链路数据安全技术全景图”,标题下方有一个蓝色盾牌小图标。下方横向均匀分布十大模块,每个模块为浅蓝色圆角矩形框,顶部有蓝色盾牌小图标和模块小标题,下方是技术清单文字,文字为深蓝色。重点技术词(隐私计算、国密、区块链、跨境评估)加粗高亮。 十大模块从左到右依次为: 模块1|数据采集安全 1. 静态/动态脱敏 2. 去标识化&匿名化 3. 终端采集沙箱 4. 采集溯源水印 5. 细粒度采集权限 6. 非法采集拦截SDK 模块2|数据传输安全 1. TLS/SSL加密隧道 2. IPsec VPN 3. 国密SM2/SM3/SM4 4. WAF防火墙 5. 哈希防篡改校验 6. 跨境加密专线 模块3|数据存储安全 1. TDE数据库透明加密 2. 全盘介质加密 3. 区块链哈希存证 4. 冷热分级隔离存储 5. 分布式安全网关 6. 漏洞扫描+日志审计 模块4|访问权限安全 1. RBAC/ABAC权限模型 2. MFA多因素认证 3. 零信任架构 4. 堡垒机特权管控 5. 屏幕/文件水印 6. 异常访问告警 模块5|计算安全(AI/科研专用) 1. 隐私计算(联邦/同态/差分隐私) 2. 算力云隔离(云隔) 3. 运算沙箱 4. 模型加密保护 5. 输出自动脱敏 模块6|跨境流转安全(跨境专属) 1. 出境安全评估工具 2. 数据分级标签 3. 跨境传输网关 4. 数据合规标准合同校验 5. 全链路流转溯源水印 模块7|防泄露DLP体系 1. 终端/云端/网络DLP防泄漏 2. 全格式文件加密 3. 爬虫识别拦截 4. 导出拷贝管控 5. 内网横向阻断 模块8|安全监测审计 1. 全链路操作日志审计 2. IDS入侵检测+IPS防御 3. 云盾/云安全监测平台 4. AI异常行为识别预警 5. 安全事件取证溯源 模块9|数据生命周期销毁 1. 不可逆粉碎销毁算法 2. 存储介质安全擦除 3. 过期数据集自动回收 4. 全生命周期分级管控 模块10|确权存证安全(数据知识产权配套) 1. 区块链哈希存证校验 2. 粤信签/电子签章 3. 数据集唯一标识生成 4. 合规材料加密归档 整体风格:科技感、专业商务风,排版整齐清晰,适配PPT展示,文字清晰可读。
17722024133
极简干净质感的开放模型安全风险分类信息图,竖版3:4比例,2K超清。浅蓝到纯白的高级渐变底色,扁平化科技插画风格,柔和自然光感,画面干净清爽,延续上一张的视觉风格。 顶部大标题:"开放模型真正的安全风险分类" 副标题小字:"别搞混了 · 三类风险本质完全不同" 画面分为上下两大区域: 【上部:三大风险分类】 三个并列的编号卡片,每张卡片左上角有✅绿色对勾标记,卡片用浅蓝白色调: ✅ 风险1:滥用风险(外部使用者作恶) - 图标:一个带恶意面具的用户头像 - 核心文字:"坏人拿到开源权重,去护栏,生成有害内容 | 属于使用风险,不是模型本身自带病毒" - 标签:"外部风险 · 使用端问题" ✅ 风险2:模型自身固有安全缺陷 - 图标:裂开的芯片/ bug符号 - 核心文字:"幻觉·偏见·隐私泄露 | 底座本身就有 | 开源、闭源都存在" - 标签:"内生风险 · 全行业共性" ✅ 风险3:供应链安全风险 - 图标:带病毒标记的下载包 - 核心文字:"下载的开源权重被投毒(后门模型) | 闭源由厂商交付,风险点不一样" - 标签:"交付风险 · 来源可信问题" 【下部:落地结论】 用蓝绿色渐变背景的重点结论板块,标题"落地结论",四条清晰结论: 1. 「开放 ≠ 不安全,开放 = 安全责任转移给了你」 小字:谁部署开源大模型,谁就要承担内容安全、合规风控 2. 「可控 + 隐私优先 → 开源 + 自建安全网关是优选」 3. 「不想自己做风控 → 闭源API托管省掉大量安全合规工作」 4. 「监管担忧的核心」 小字:不是开放模型本身,而是无管控、去对齐之后的大规模滥用 整体风格:浅蓝纯白主色调,扁平化插画,圆润字体,干净高级,干货氛围感,适合手机阅览,构图居中舒适,留白充足。结论部分用金蓝色渐变强调。
67rn073cr2jdcofn-HB
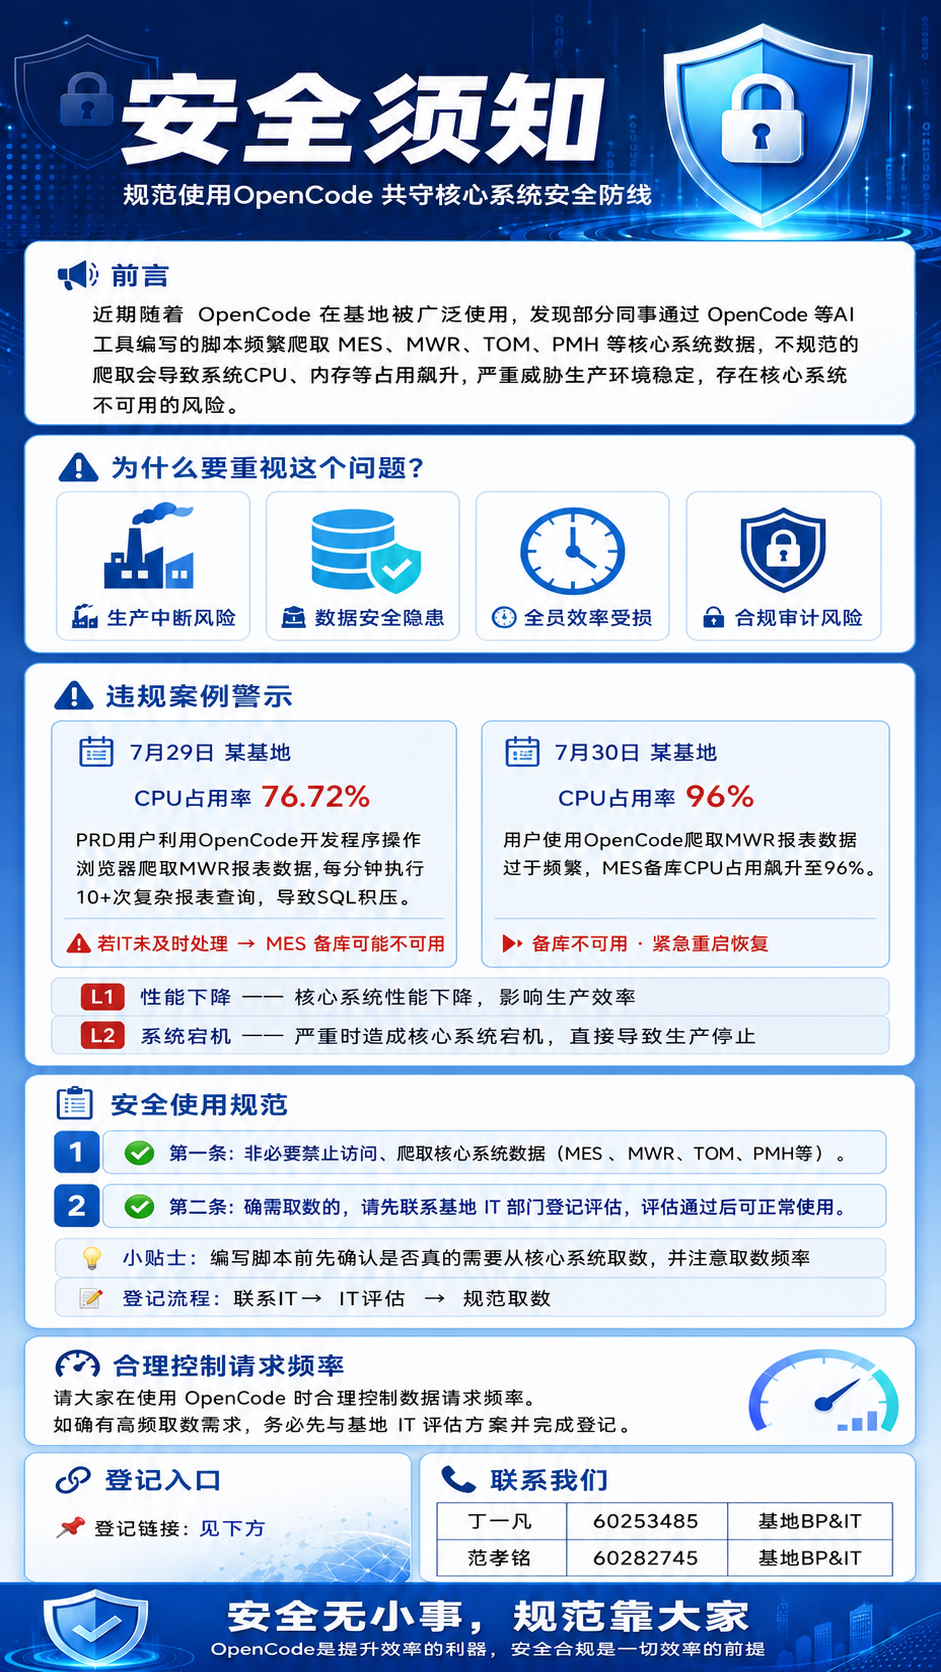
简约科技风竖版海报,9:16构图,深蓝色主调。左右对比布局:左侧灰色调展示痛点,右侧蓝色调展示CodeBuddy企业版解决方案,每行配❌/✅图标,底部搭配盾牌图标突出强调文案。 主标题文字:"🔒 企业最担心的安全问题,它解决了" 对比内容: 【左侧 普通AI工具】 ❌ 代码上传云端 ❌ 数据与其他用户混用 ❌ 不支持国产化 【右侧 CodeBuddy企业版】 ✅ 完全离线部署,代码不出内网 ✅ 专属资源,数据完全隔离 ✅ 适配国产显卡+信创服务器 底部文字带盾牌图标:"金融、政务、大厂都在用 💪" 整体简约商务科技风,排版清晰,对比分明,信息层级一目了然,版式精美,对比色块区分左右区域,文字清晰可读
1r4oo4vk3tYwYRag-HB
参考原图片的蓝白架构图风格,生成工业信息安全架构设计图,内容包含6个核心模块:1、"架构安全隔离设计":通过统一边缘数据网关实现工控系统与信息化系统的安全隔离,划分安全边界,杜绝跨域数据交互风险,有效防范外网攻击、数据泄露、越权访问等安全隐患,保障工业控制系统安全稳定运行。2、"统一时间同步设计":平台全域支持NTP时间服务器统一授时,实现全站所有前端设备、平台服务、各级终端时间精准同步,保障告警事件、设备状态、操作日志、巡检记录时序统一,为事件溯源、责任界定、数据分析提供精准时间基准。3、"权限与访问安全设计":采用分级分权权限管理体系,针对不同层级用户、不同岗位配置差异化操作权限,支持设备管控、数据访问、功能操作权限精细化管控;全程留存操作日志、访问日志、运维日志,支持行为审计、溯源核查。4、"数据安全防护设计":支持数据传输加密、数据分级存储、数据定期备份、故障恢复机制;针对结构化业务数据、非结构化视频数据采用差异化存储策略,支持循环覆盖、归档留存、定点备份,避免数据丢失、数据篡改。5、"系统容错冗余设计":平台具备完善的故障容错、链路冗余、服务重试能力,可自动识别、隔离单点故障,避免局部设备、服务异常影响整体系统运行,保障业务7×24小时不间断连续运行。6、"合规性安全设计":整体架构、防护策略、数据治理、设备接入全流程严格遵循工业信息安全、消防安防、管网行业安全管理相关规范,完全适配集团安全管控体系,满足项目合规验收及长期运维安全要求。整体排版清晰,采用模块化区块设计,蓝白商务科技风格,信息层级分明。
用户gIR9N5Hq
[商品] 无实物商品,服务类:网站Bug修复服务。 [画面] 页面目标:安全承诺 + 不接清单,上半部分建立安全感,下半部分明确边界筛选客户。构图:上下两栏布局,上半部分4大安全承诺(2×2网格),下半部分不接清单(横条列表)。主体占比:上下各占约45%。阅读动线:先看上半部分安全承诺(建立信任),再看下半部分不接清单(筛选认知)。背景:深海蓝渐变,中间有一条浅色分割带区分上下两区。 [视觉] 套系策略:风格=国内电商技术专业风,靠谱沉稳有质感;标题字=粗黑体,厚重有力;正文字=思源黑体/常规无衬线体;主色=深海蓝(#1a3a6b);背景延展=基于深海蓝做深浅渐变、同色系层次,搭配微弱科技纹理;强调色=活力橙(#ff7a2e),用于锁图标、警示图标和高亮;标题色=白色;正文色=浅灰蓝(#e0e8f5);组件=圆角卡片、盾牌/锁形图标、叉号图标、分区标题栏;光影=均匀柔光。 [文字] 上半部分标题:🔒 四大安全承诺(白色粗体,橙色高亮"安全承诺")。4个卡片2×2排列:1. 🔐 操作前必做全站备份,数据零风险;2. 🔐 绝不泄露你的源码、数据库、客户信息;3. 🔐 修完告诉你原因,教你预防再犯;4. 🔐 不装来路不明插件,不留后门,欢迎审计。下半部分标题:⚠️ 以下不接,别问了(白色粗体,橙色高亮"不接")。4条横排列表:✖ 博彩/色情/诈骗/私服等违法网站;✖ 只有加密文件没有源码的系统(真修不了);✖ 要求破解正版授权(犯法的事不干);✖ 预算严重不现实的需求。每条左侧红色/橙色叉号图标,右侧文字。文字全部横排。 [规格] 淘宝竖版详情页,比例3:4(宽750px,高1000px),分辨率4K,负向提示:避免模糊、错字、文字过小、卡通风格、紫色/绿色主色、杂乱背景、二维码、站外联系方式。
1rd2a54l0rFm2bLQ-HB
参考图为报纸快报风格版式,复刻其版式骨架与报纸排版氛围,改为16:9横版科技快报海报,不放置二维码。整体采用白色背景、红色主标题、黑色正文的报纸排版风格,信息分区清晰,排版精美。 【顶栏】顶部左侧为日期"2026年9月2日",右侧为"AI科技快报"字样,下方有红色分隔线。 【主标题区】主标题为红色超大加粗字体:"首款突破"关键"安全阈值的AI,来了——OpenAI下一代模型Astra",占据画面上方核心位置,字号最大最醒目。 【副标题】主标题下方黑色副标题:"无需人类指导,自主发现并利用未知安全漏洞"。 【左侧配图区】左侧约三分之一区域放置一张科技感AI网络安全概念配图(抽象的数字网络、代码、盾牌元素,深蓝科技色调),配图下方有简短图注。 【右侧核心亮点区】右侧为核心亮点板块,标题为"核心亮点",下方以编号列表形式呈现4条亮点: 1. "零日漏洞自发现——能识别此前未知的安全漏洞,无需人工干预即可开发利用" 2. "最高安全级别——进入OpenAI"准备框架"最先进类别("关键"能力阈值)" 3. "多智能体协同——可调度多个智能体长期协作,例如协同完成数学证明" 4. "操控桌面软件——支持PPT制作、财务审核、复杂数据集分析等实际工作" 【关键信息区】中部偏下位置为"关键信息"板块,以两列布局呈现: - 发布时间:计划"尽快"发布,具体日期未透露 - 初期开放:高级网络安全任务仅限部分测试人员 - 后续开放:通过Daybreak Blue计划向更多用户开放,用于防御性网络安全工作 - Daybreak Blue:经批准测试人员可使用最强大模型,配合网络安全专用安全措施 【安全防护重点强调区】中下部有红色边框的重点强调区,标题为"安全防护(重点强调区)",内容为: - 网络安全功能访问权限受限,防止被滥用 - 自动监控模型内部部署期间是否存在未经授权行为,并自动停止潜在未授权活动 - 强化训练模型拒绝回应"有害的网络请求" - OpenAI表态:各项保护措施"已充分降低"发布可能带来的严重危害风险 【背景小字区】底部上方为灰色小字的背景信息区,标题"背景",内容: 2023年推出"准备框架",用于跟踪应对可能带来严重危害的先进AI能力;去年更新中界定"高"与"关键"两级能力阈值;8月曾暂停部分内部研发,以加强安全措施;7月Hugging Face事件(非Astra所为)引发对AI失控的担忧,促使行业呼吁加强限制;更多安全与对齐测试细节,将在发布时的模型系统卡中公布。 【底部风险提示】最底部为灰色极小字号风险提示文字:"观点仅供参考,不作为买卖依据,据此操作风险自担,来源:财联社 高明君:A0670625110047 9.2"。 画面中所有数字必须精确渲染,不得错位、遗漏或编造。画面中所有信息区域必须填充完整合理的内容,不得出现空白框、空白占位。整体为报纸快报风格,排版规整,信息层级分明,16:9横版构图。
Rɪə
Breeze123567
科技感扁平插画风格,AI科普质量把控主题。画面中央是一个放大镜正在检查AI生成的内容,放大镜下显示出警示标志和对勾符号,周围有盾牌、质检印章、标尺等质量控制元素,红绿色调对比,严肃专业,适合PPT误区警示页配图
6776pgglf-HB
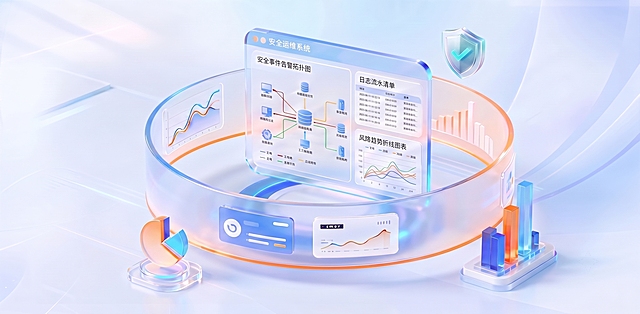
把图片左上角的文字内容”办案大数据分析系统“和文字左边的图形去掉,同时把图片右边的登录输入窗口去掉。主视图中间的水晶屏中的标题文字不清晰,需重新生成,水晶屏最上方的标题文字为:安全运维系统,水晶屏左侧标题文字内容为:安全事件告警拓扑图,水晶屏右侧上方的标题内容为:日志流水清单,水晶屏右侧下方的标题内容为:风险趋势折线图表,以上这些文字内容都需要重新生成。外围环绕环形的折线图、柱状图、饼图、信息卡片等数据可视化组件,有点模糊不清,也需要重新生成清晰的。
1pzc4ef2no1tl296-HB
参考图的版式风格、配色、图标体系和信息架构,生成一张「信息安全保障管理体系流程图」信息图。顶部保留中国移动、咪咕、后浪互娱三个Logo横排,主标题为“信息安全保障管理体系与全流程管控机制”,副标题为“适用范围:咪咕政企、运动品牌、文旅、赛事、运营商等合作场景”。整体采用蓝白科技风,顶部右侧用盾牌+锁的3D图标象征安全。内容分为六大模块: 一、总体原则(左侧深蓝色竖条模块):5个原则横向排列——1.预防为先 2.分级管控 3.权责清晰 4.协同联动 5.合法合规,每个配对应线性图标。 二、三大核心风险板块(响应流程区,横向箭头串联6个阶段):上方标注“内容传播 / 用户数据 / 商务合作 三大核心风险板块”。流程节点:①事前预防→②风险识别→③分级管控→④事中管控→⑤事后追溯→⑥复盘优化,每个节点配图标和简短说明。下方分三行对应三大板块的具体措施:内容审核机制(三级审核、智能过滤、巡查巡检、合规培训)、用户信息安全(分类采集、加密存储、权限审计、防泄露防护)、商务保密安全(全员保密、项目隔离、文件加密、传输管控)。 三、内容审核机制(左下模块):标题+三级审核流程图示(创作者自审→合规专员初审→客户/咪咕联合终审),配智能过滤、动态巡查、快速下架三个子项。 四、用户信息安全保护(中下模块):标题+数据全生命周期流程图(采集→分级存储→权限访问→审计→销毁),标注AES加密、HTTPS传输、日志留存3年等关键点。 五、合作保密与商务安全(右下模块):标题+三级保密等级示意(内部保密/机密/绝密),含保密协议、项目隔离、文件分级、传输管控四项措施。 六、关键保障(底部深蓝色横条模块):5个关键词横向排列——1.制度落地 2.技术赋能 3.全员有责 4.持续改进 5.合规底线,每个配图标。 整体风格:与参考图一致的政务科技风,蓝白主色调,圆角卡片,清晰的层级分区,专业信息图质感,文字清晰可读,排版整齐。
GD319581473
生产CPU 使用率突然飙升到 100%,如何排查? 我会按照先快速止血、再定位进程、逐层深挖根因、最后优化复盘的思路有序排查,全程兼顾业务稳定性 #全局查看服务器 CPU 负载 第1步: top/htop → 找到高 CPU 进程 PID #定位该进程下高消耗线程 第2步: top -Hp <PID> → 找到高 CPU 线程 TID 第3步: printf '%x' TID → 转换线程 ID 为十六进制 #导出线程堆栈 第4步: jstack PID >jstack.log → 查看 Java 线程堆栈 第5步: 分析代码/日志 → 定位根本原因 已写为自动化脚本一键执行可以导出报告 基于这个生成一张适配发抖音的图片,面试题直接背
1r44o61adj2_mASA-HB
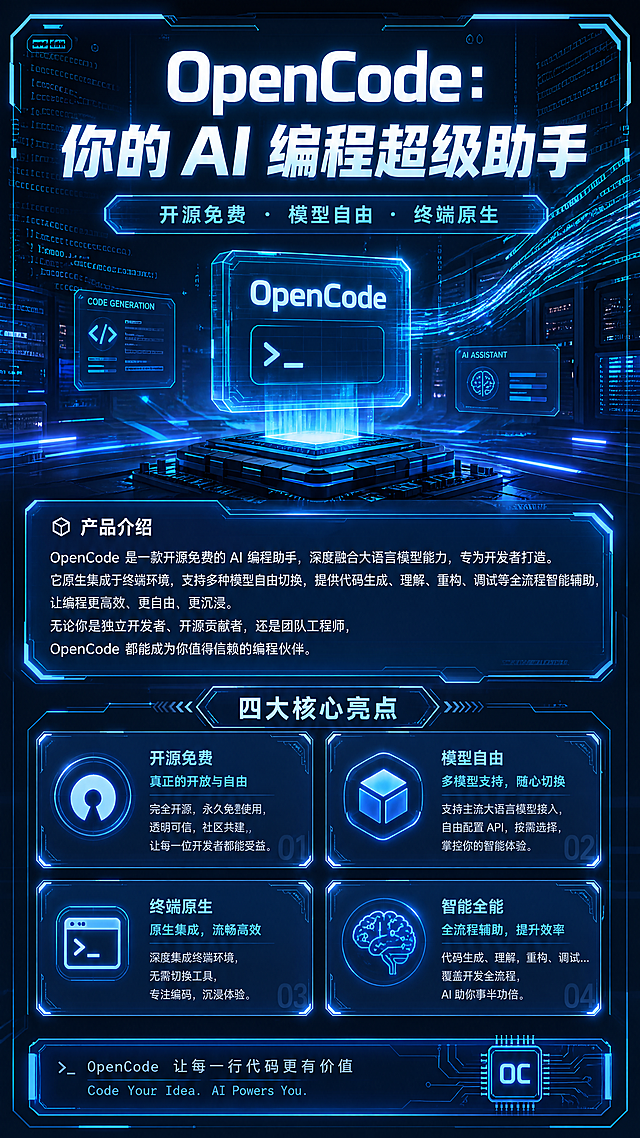
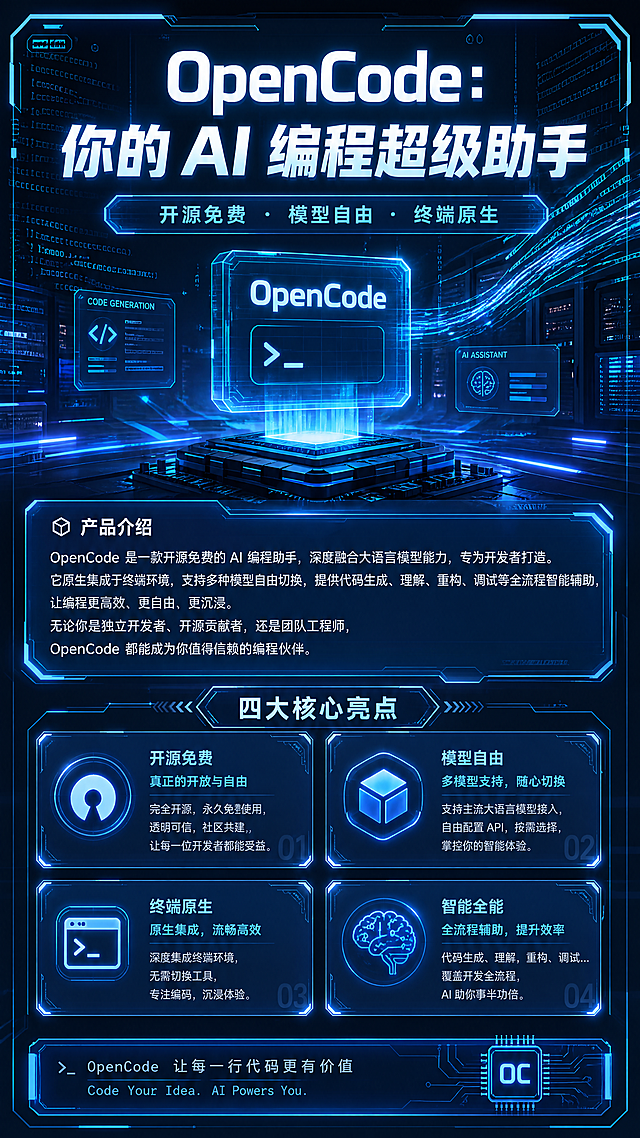
OpenCode科普海报,整体蓝色主题,浓郁科技感风格,添加代码纹路、发光科技元素和赛博未来感设计,文字信息完整:主标题"OpenCode:你的 AI 编程超级助手",副标题"开源免费 · 模型自由 · 终端原生",介绍文字和四大核心亮点保持不变,整体质感高级通透
1q0h5zoh4m-HB
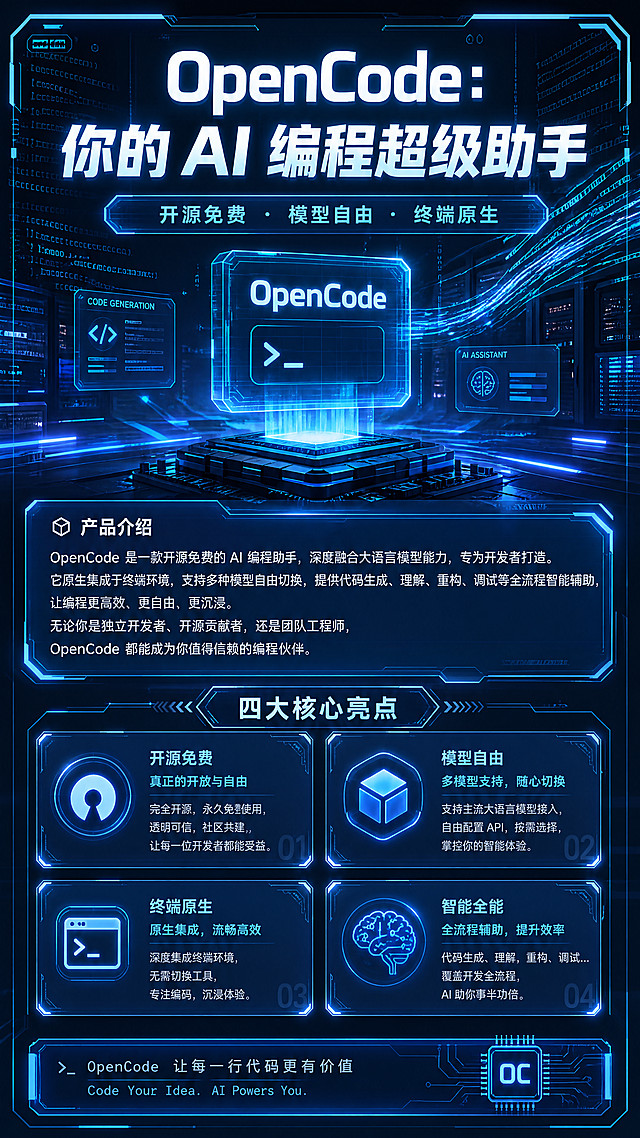
OpenCode科普海报,整体蓝色主题,浓郁科技感风格,添加代码纹路、发光科技元素和赛博未来感设计,文字信息完整:主标题"OpenCode:你的 AI 编程超级助手",副标题"开源免费 · 模型自由 · 终端原生",介绍文字和四大核心亮点保持不变,整体质感高级通透
1q0h5zoh4m-HB
OpenCode科普海报,整体蓝色主题,浓郁科技感风格,添加代码纹路、发光科技元素和赛博未来感设计,文字信息完整:主标题"OpenCode:你的 AI 编程超级助手",副标题"开源免费 · 模型自由 · 终端原生",介绍文字和四大核心亮点保持不变,整体质感高级通透
1q0h5zoh4m-HB
淘宝宝贝详情图第三屏,移动端3:4竖屏,延续深蓝色科技商务风格。本屏展示系统架构与技术优势,顶部大标题「核心技术优势」,下方纵向排列四大优势,每个优势配对勾图标:1 支持源码交付,可二开定制;2 B/S架构,支持多端访问;3 数据库稳定,数据安全加密;4 适配不同规模企业,可按需扩展。排版采用纵向单列,每个优势区块间距适中,方便手机阅读。背景深蓝色渐变科技网格,文字高对比清晰易读,画质2k清晰,光影均匀。
6853jzn08-HB
淘宝宝贝详情图第三屏,移动端3:4竖屏,延续深蓝色科技商务风格。本屏展示系统架构与技术优势,顶部大标题「核心技术优势」,下方纵向排列四大优势,每个优势配对勾图标:1 支持源码交付,可二开定制;2 B/S架构,支持多端访问;3 数据库稳定,数据安全加密;4 适配不同规模企业,可按需扩展。排版采用纵向单列,每个优势区块间距适中,方便手机阅读。背景深蓝色渐变科技网格,文字高对比清晰易读,画质2k清晰,光影均匀。
6853jzn08-HB
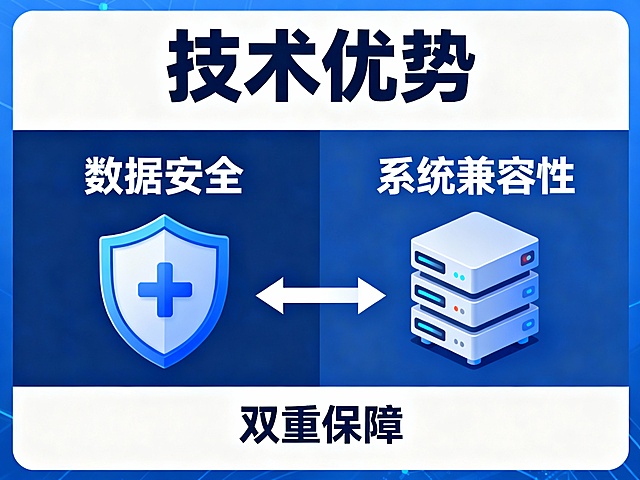
题目3:团队与项目宣传介绍手册设计(30分) (1)宣传手册内容架构设计(10 分) 1)确定手册核心板块:项目概述(背景、目标)、功能亮点(三类贷款业务支持、征信解析、移动办公等)、技术优势(数据安全、系统兼容性)、团队介绍(成员角色、专业背景)、项目价值(提升效率、合规管控、风险降低)(6 分)。 2)每个板块补充详细内容,突出项目核心竞争力与团队专业性(如功能亮点板块结合原型图截图说明操作便捷性)(4 分,内容空洞无实质信息扣 2 分)。 (2)视觉呈现与格式规范(10 分) 1)排版布局:采用清晰的层级结构,标题、正文、图片区分明确,页面留白合理(3 分)。 2)图文结合:每个核心板块搭配至少 1 张图片(如功能模块设计图、甘特图),图片与文字内容高度相关(4 分)。 3)格式规范:手册页数控制在 8-15 页,统一字体、字号、色彩风格,命名规范为 “银行信贷管理系统宣传手册_团队名称”(3 分)。 (3)手册完整性与吸引力(10 分) 1)内容完整无遗漏,逻辑连贯,能全面展现项目价值与团队优势(10分)。
GD712008872
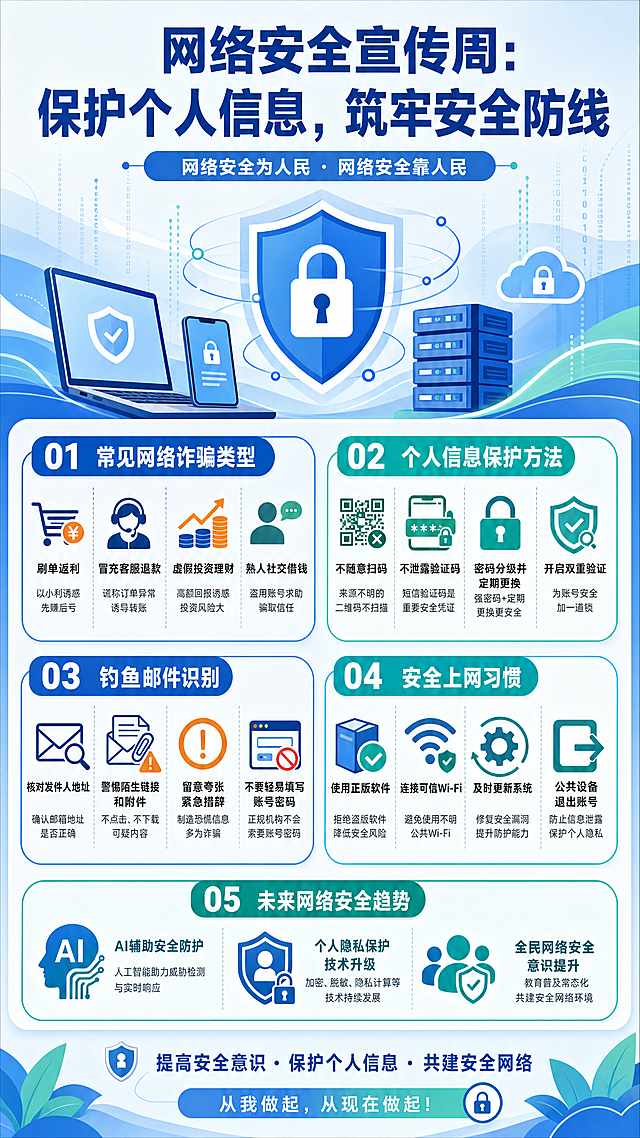
网络安全宣传周公科普教育海报,信息图表形式,扁平简约风格,包含多个科普模块:常见网络诈骗类型、个人信息保护方法、钓鱼邮件识别、安全上网习惯、未来网络安全趋势,结构分区清晰,标题为"网络安全宣传周:保护个人信息,筑牢安全防线",配色清新专业,适合科普教育
1r31ww8pe0dfvWtA-HB
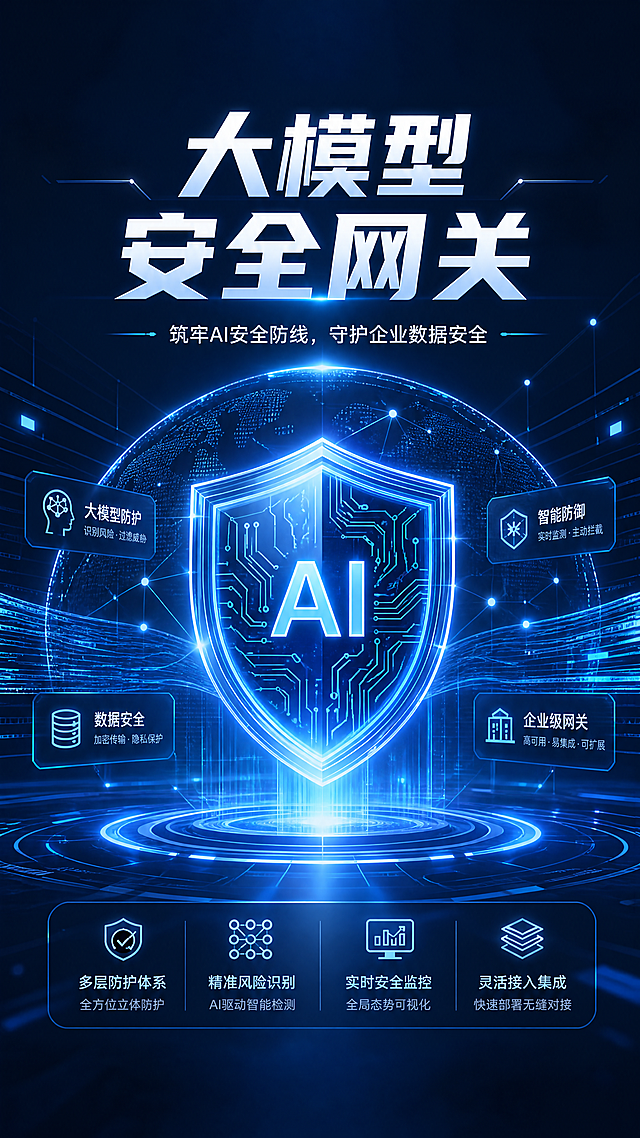
科技感海报,主题为大模型安全网关,深蓝色科技背景,带有数字盾牌和网络安全防护元素,主标题文字为“大模型安全网关”,副标题“筑牢AI安全防线,守护企业数据安全”,整体风格简洁专业,未来科技感,企业宣传海报,构图居中清晰
1q0jqz0zy2-HB
科技感海报,主题为大模型安全网关,深蓝色科技背景,带有数字盾牌和网络安全防护元素,主标题文字为“大模型安全网关”,副标题“筑牢AI安全防线,守护企业数据安全”,整体风格简洁专业,未来科技感,企业宣传海报,构图居中清晰
1q0jqz0zy2-HB
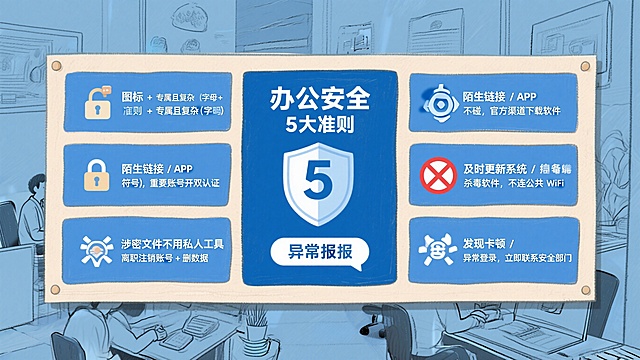
图片描述:中心标题为 “办公安全 5 大准则”,周围分 5 个对称模块,每个模块含 “图标 + 准则 + 简短说明”: 密码安全:密码锁图标,文字 “专属且复杂(字母 + 数字 + 符号),重要账号开双认证”; 链接防护:红色叉号图标,文字 “陌生链接 / APP 不碰,官方渠道下载软件”; 信息传输:禁止发送图标,文字 “涉密文件不用私人工具,离职注销账号 + 删数据”; 设备防护:盾牌杀毒图标,文字 “及时更新系统 / 杀毒软件,不连公共 WiFi 办公”; 异常上报:对话框图标,文字 “发现卡顿 / 异常登录,立即联系安全部门”; 整体色调为蓝色,模块间用浅色分隔线,清晰易读,适合办公场景张贴或保存。
用户D7F3xlQC
国家网络安全宣传周官方竖向科普展板海报,扁平化矢量插画风格,深蓝+浅青绿色科技网安配色,干净白色背景,简约商务正式科普质感,无写实照片,全部为扁平化卡通人物和图标插画,版式精美,配图适量分布在边角和内容间隙,不遮挡文字,顶部没有人物头像。顶部居中是'国家网络安全宣传周'彩色logo和标语'网络安全为人民 网络安全靠人民'。左上角装饰:小型AI机器人头像图标;右上角装饰:小型摄像头+盾牌图标组合。左下角装饰:小型文件卷宗图标;右下角装饰:小型警示盾牌图标。画面上半部分为表格区域,下半部分为典型案例区域,两部分内容清晰分区。没有二维码占位。上半部分主标题'智能时代网络安全大提醒',副标题'结合历年高发风险与智能时代特征,展板可采用表格或图文形式展示'。表格严格按以下内容生成,一字不改,3列5行:列标题为'风险类型''典型场景''防范要点'。第1行:风险类型'AI诈骗',典型场景'利用AI换声、换脸冒充亲友或领导要求转账',防范要点'涉及资金务必电话或当面核实'。第2行:风险类型'智能设备入侵',典型场景'智能摄像头、智能音箱被远程控制',防范要点'修改默认密码,及时更新固件'。第3行:风险类型'恶意软件',典型场景'伪装成热门AI工具诱导下载',防范要点'从官方应用商店下载软件'。第4行:风险类型'个人信息泄露',典型场景'随意授权App读取通讯录、相册',防范要点'谨慎授予敏感权限'。第5行:风险类型'钓鱼链接',典型场景'伪装成银行、运营商发送带链接的短信',防范要点'不点击不明链接,通过官方渠道核实'。每行风险类型左侧配一个小型扁平化图标(AI人脸、摄像头、软件窗口、手机通讯录、钓鱼钩),图标尺寸小。下半部分主标题'典型案例警示',配4个案例,每个案例左侧配小型扁平化图标(文件卷宗、推广店铺、AI机器人、黑客剪影),图标尺寸小:案例一'600万条房产信息倒卖案——不法人员从售楼中心、物业公司等源头非法窃取业主房产信息、联系方式,层层加价倒卖给装修、家居等中介,涉案信息600万余条,涉案金额50余万元,11名犯罪嫌疑人被提起公诉。警示:业主信息受法律保护,泄露倒卖公民个人信息必将面临法律严惩。'案例二'假借推广之名倒卖商户信息——犯罪嫌疑人以免费网络推广为幌子,大量收集个体户、小微企业的营业执照、联系方式等私密数据,打包出售给网络黑灰产从业者,非法获利10万余元,已被依法采取刑事强制措施。警示:切勿轻信各类免费推广,不要随意向不明第三方提交经营信息和个人隐私。'案例三'AI造谣编造虚假政策——不法分子利用AI修图技术伪造官方公文图片,编造虚假政策在网络传播,被依法处罚。警示:AI工具绝非造谣利器,伪造官方文件属严重违法行为。'案例四'网络敲诈勒索删帖牟利——不法团伙搜集企业信息,编造不实负面内容恶意发布,再以付费删帖为要挟索要高额费用,形成发帖—恐吓—牟利黑产链条。警示:企业遭遇舆情敲诈切勿花钱息事,应第一时间留存证据报警。'底部标语'共建网络安全 共享数字未来'。所有数字必须精确渲染,不得错位、遗漏或编造。画面中所有信息区域、表格单元格必须填充完整合理的内容,不得出现空白框、空白占位、空单元格。不要3D,不要写实,扁平化卡通风格,简洁干净。
1q1jjr845un1mv9r-HB